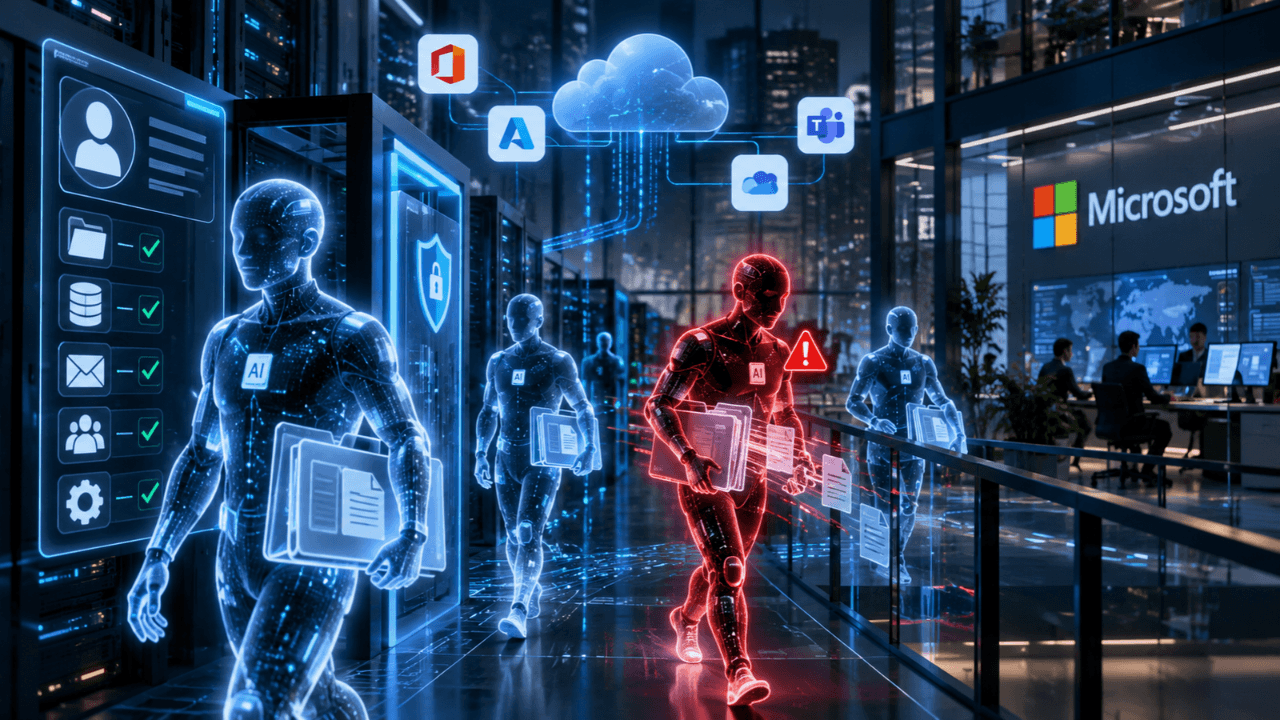
20 Ekim 2026 — Webrazzi kaynaklı haber: Microsoft, yapay zeka ajanlarını "içeriden tehdit" olarak tanımlıyor.
Yapay zeka ajanlarının şirketlerde kullanımı yaygınlaşırken Microsoft, bu sistemlerin beraberinde getirdiği güvenlik risklerine dikkat çekiyor. Microsoft'a göre ajanlar, sahip oldukları erişim yetkileri nedeniyle şirketlerin yeni "içeriden tehditleri" olarak ele alınmalı.
Aslında Microsoft, burada ajanların doğrudan kötü niyetli olduğunu ifade etmekten ziyade, ajanların hata yapabileceğini, manipüle edilebileceğini veya ele geçirilebileceğini vurguluyor. Ayrıca kullanılan modelin çıktılarının değişken olması ve ajanların görev sırasında karşılaştığı bağlamın değişebilmesi de güvenlik açısından önemli bir risk oluşturuyor.
Bir görev başlangıçta beklendiği gibi ilerlerken yeni bir veri veya yönlendirme ajanın davranışını değiştirebiliyor.
Microsoft yöneticileri, günümüzdeki ileri seviye yapay zeka modellerinin kaynağı ne olursa olsun tamamen güvenilir kabul edilemeyeceğini düşünüyor. Bunun nedeni modellerin kötü niyetli olması değil; belirli görevleri tamamlamak üzere eğitilmeleri ve kurumsal güvenlik kurallarını ya da insanların muhakeme biçimini her zaman öngörülebilir şekilde takip etmemeleri.
Microsoft CEO'su Satya Nadella da güvenlik sisteminin modelin kendisinden bağımsız olması gerektiğini savunuyor. Nadella'ya göre yapay zekanın sağladığı "zeka" ile bu zekanın hangi işlemleri yapmaya yetkili olduğu birbirinden ayrılmalı. Başka bir deyişle, bir model kendi güvenliğini denetleyen sistem olmamalı.
Microsoft, Guardian Agents'ı devreye alıyor
Bu yaklaşım kapsamında Microsoft, daha önce duyurduğu Project Perception güvenlik platformunu yeni özelliklerle genişletiyor. Bunların başında Guardian Agents geliyor. Guardian Agents, şirket içinde çalışan yapay zeka ajanlarının davranışlarını ve risk seviyelerini sürekli olarak takip ederek gerektiğinde erişimlerini sınırlandırabiliyor.
Microsoft ayrıca şirketlerin kullandığı yerel yapay zeka ajanlarını tespit etme kapsamını genişletti. Sistem artık Claude Code, OpenAI Codex ve GitHub Copilot dahil olmak üzere toplam 60 farklı yerel ajan türünü tespit edebiliyor. Böylece şirketler hangi ajanların kullanıldığını, bu ajanların kime ait olduğunu ve hangi kaynaklara eriştiğini merkezi olarak takip edebiliyor.
Yeni Dynamic Permissions özelliği ise ajanlara kalıcı ve geniş yetkiler vermek yerine, yalnızca gerçekleştirdikleri görev için gerekli erişimi sağlıyor. Yetkiler belirli bir süreyle sınırlandırılabiliyor ve görev sona erdiğinde geri alınabiliyor. Daha kritik işlemlerde ise sistem insan onayı talep edebiliyor.
Microsoft'un Dynamic Agent Risk sistemi ajanların kimlik, veri, ağ, bulut ve çalışma ortamındaki davranışlarını birlikte değerlendirerek risk seviyesini sürekli güncelliyor. Risk arttığında Dynamic Conditional Access devreye girerek ajanın yazma yetkisini kaldırabiliyor, erişebileceği verileri sınırlandırabiliyor, insan onayı isteyebiliyor veya en yüksek risk seviyesinde ajanı tamamen durdurabiliyor.
Microsoft'un yaklaşımı, şirketlerin yapay zeka ajanlarına klasik yazılımlardan ziyade bağımsız birer dijital çalışan gibi yaklaşması gerektiğine işaret ediyor. Ajanların şirket verilerine ve uygulamalara erişimi arttıkça güvenlik modelinin de yalnızca modeli korumaktan, ajanın kimliğini, yetkilerini ve davranışlarını sürekli denetleyen bir yapıya dönüşmesi bekleniyor.
Görsel Kaynak: ChatGPT
Detaylı bilgi için orijinal kaynağı inceleyebilirsiniz.